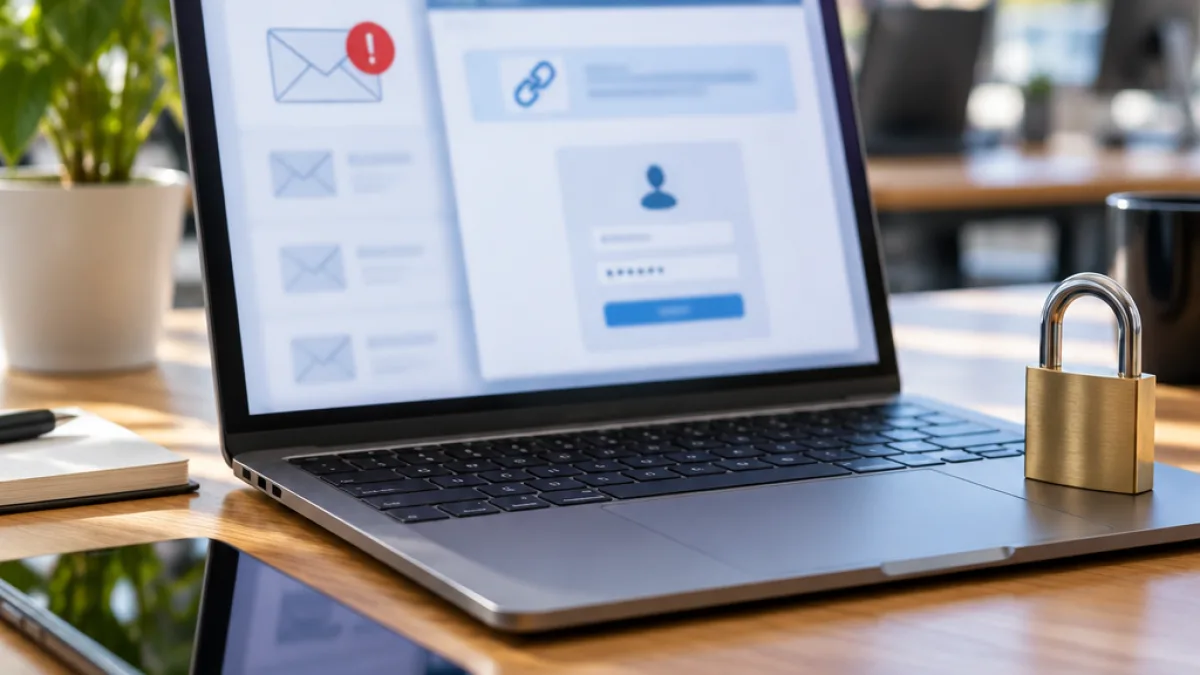
Microsoft Threat Intelligence ha alertado de una campaña de phishing dirigida a usuarios de Microsoft 365. Los atacantes envían correos que imitan una comunicación sobre el estado del servicio y aseguran que algunos mensajes no han podido entregarse.
El aviso falso introduce un límite de tiempo para presionar al destinatario: según el mensaje, los correos retenidos desaparecerán en 24 horas si no se realiza ninguna acción. El enlace incluido conduce a una página que solicita las credenciales de la cuenta. El phishing es un engaño que suplanta a una empresa o servicio conocido para intentar que la víctima entregue información privada, como una contraseña.
«Campaña de phishing coordinada y masiva»
Microsoft clasifica la operación como una campaña de robo de credenciales. Sin embargo, su análisis no ha encontrado pruebas que confirmen que esas contraseñas se estén capturando. La compañía tampoco ha observado indicios de que los correos distribuyan malware —software malicioso— o de que los responsables realicen acciones posteriores después de acceder a una cuenta.
La empresa recomienda a las organizaciones revisar los casos en los que un empleado haya recibido uno de estos mensajes y haya introducido sus datos. En esas situaciones, Microsoft aconseja restablecer las credenciales y comprobar cuántas cuentas podrían haberse visto comprometidas.
La campaña utiliza dominios maliciosos que, según Microsoft, están siendo bloqueados por Microsoft Defender. Además, Microsoft Defender para Office 365 bloquea y pone en cuarentena los correos electrónicos identificados como phishing. Estas medidas se aplican al filtrado de los mensajes, pero no sustituyen la revisión de las cuentas cuyos datos se hayan introducido en el enlace del correo.
En la práctica
- La alerta afecta a organizaciones y usuarios de Microsoft 365 que reciban un correo sobre mensajes retenidos con un plazo de 24 horas.
- No introduzcas las credenciales desde el enlace de un mensaje de este tipo; el correo imita una notificación del estado del servicio.
- Si ya has escrito tus datos, Microsoft recomienda restablecer las credenciales e investigar qué cuentas podrían haberse visto comprometidas.
- Microsoft Defender y Microsoft Defender para Office 365 bloquean, respectivamente, los dominios maliciosos y los correos de phishing detectados.