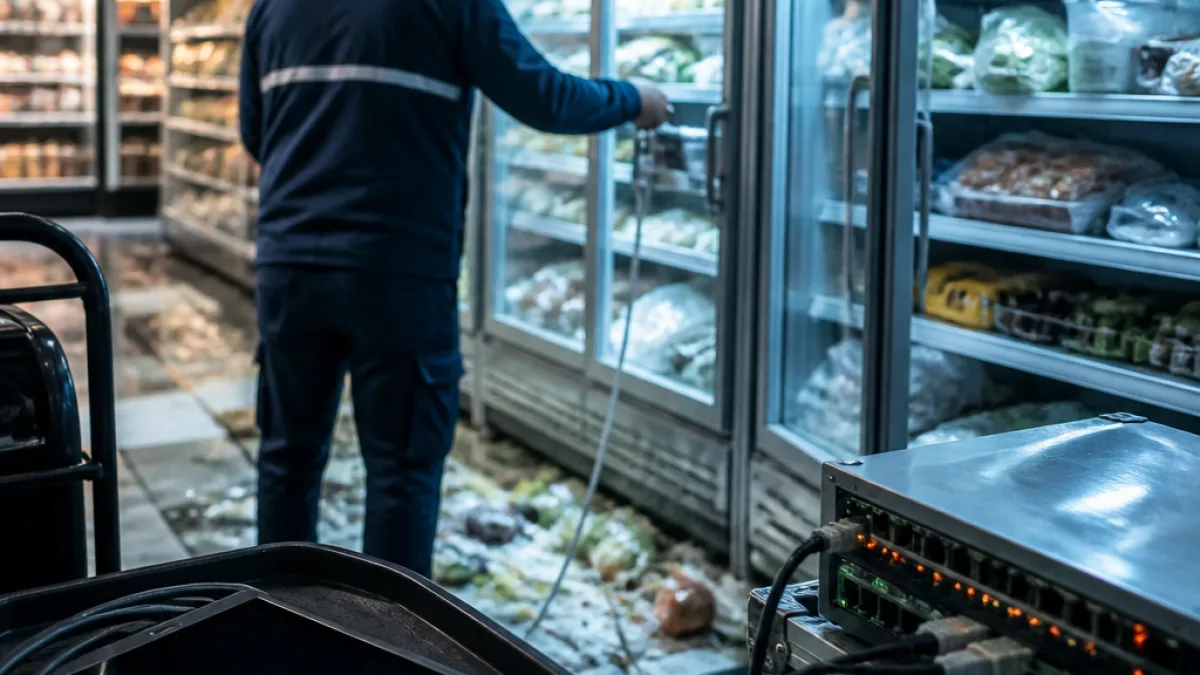
Un ataque informático dirigió el software que controla la temperatura de equipos de refrigeración en cientos de supermercados franceses y ordenó un calentamiento que dejó alimentos en mal estado, según han informado cadenas afectadas y medios que recogen sus declaraciones. El incidente se produjo durante la noche del 11 al 12 de octubre de 2026 y ha causado pérdidas por valor de varios millones de euros.
Las empresas perjudicadas han vinculado la intrusión al software de la danesa Danfoss, que permite la gestión remota de congeladores y neveras comerciales. Danfoss explicó que los equipos atacados eran modelos antiguos cuyo software de seguridad no podía actualizarse para corregir riesgos ya detectados por la propia compañía.
«Una refrigeración confiable es esencial para las operaciones de nuestros clientes, y seguimos comprometidos a apoyarlos y a ayudarlos a mantener los sistemas seguros y confiables que conocen», dijo Danfoss en un comunicado recogido por la BBC.
Varios operadores detallaron el alcance del ataque. Según las cadenas, fueron afectadas:
- Coopérative U: más de 100 supermercados atacados.
- Intermarché y su marca Netto: unos 180 establecimientos afectados y otras 100 desconectadas de internet como medida de emergencia, según un portavoz.
- Carrefour: refrigeradores de 80 de sus 6.000 tiendas sufrieron intrusiones, según información facilitada por la cadena.
- Monoprix: indicó que el 5% de sus más de 400 tiendas se vio afectado.
- También se mencionó a E.Leclerc entre las empresas afectadas.
El modus operandi reportado consiste en abusar de las funciones remotas del software para forzar un ciclo de calentamiento prolongado; en algunos equipos la temperatura llegó hasta 50 °C, según declaraciones recogidas por los medios. El objetivo aparente fue que los congeladores y refrigeradores se mantuvieran calientes durante la noche, lo que provocó el deterioro de productos frescos y congelados.
Las cifras completas del ataque aún no se conocen, pero las declaraciones de las cadenas sugieren que alrededor de 400 tiendas pudieron verse afectadas dentro de las aproximadamente 15.000 que existen en Francia.
En la práctica
- El incidente afectó a tiendas de múltiples cadenas nacionales: Coopérative U, Intermarché/Netto, Carrefour, Monoprix y E.Leclerc, entre otras, durante la noche del 11 al 12 de octubre de 2026.
- Según Danfoss, los equipos comprometidos son modelos antiguos cuyo software no admite las actualizaciones de seguridad que la empresa había recomendado.
- Algunas cadenas desconectaron unidades de internet de emergencia para evitar que el mismo ataque se propagara a más equipos.