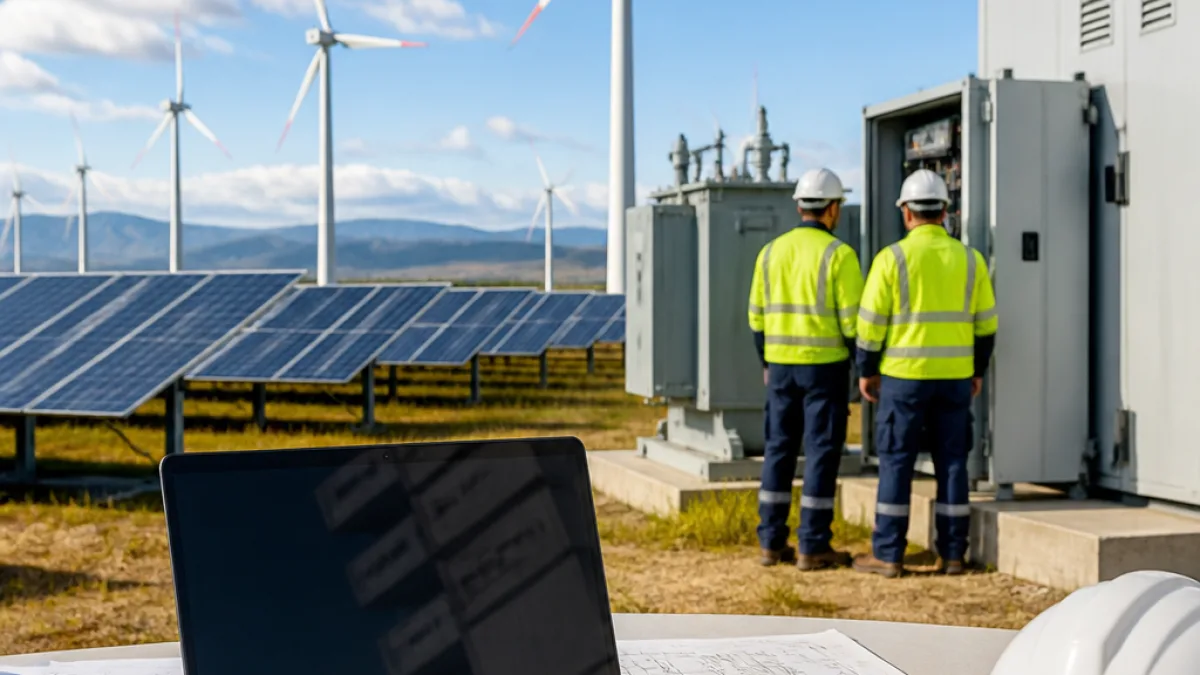
El proceso para identificar qué plantas de generación eléctrica deben recibir la protección reforzada prevista por la normativa europea sigue paralizado en España, según informó 20minutos. La directiva de la Unión Europea sobre infraestructuras críticas, revisada tras la oleada de ciberataques de 2022, incluye de forma explícita a las centrales de producción de electricidad —entre ellas parques fotovoltaicos y eólicos— como elementos que requieren medidas de seguridad adicionales.
De acuerdo con la pieza, el Ejecutivo debía haber traspuesto la directiva y determinado en julio de 2026 qué instalaciones entrañan un riesgo suficiente como para ser consideradas críticas. Sin embargo, cientos de plantas siguen pendientes de esa declaración y, por tanto, de las medidas específicas de refuerzo asociadas.
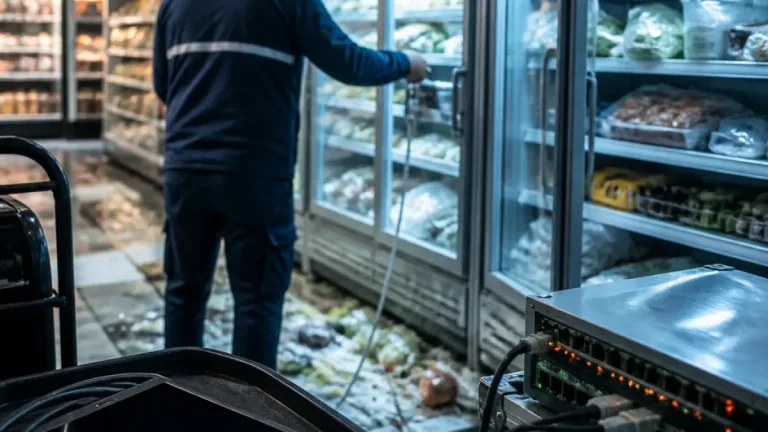
El retraso coincide con alertas recientes que ponen de manifiesto la vulnerabilidad de sistemas que sustentan servicios públicos y privados: esta misma semana se detectó una falla en una actualización de un lenguaje de programación que obligó a gobiernos, hospitales y colegios a cerrar temporalmente sus páginas web, y hace dos semanas un ciberataque contra sistemas de refrigeración de una cadena de supermercados en Francia causó pérdidas millonarias al forzar el calentamiento de equipos y tirar toneladas de alimento, según recuerda 20minutos.
Además, la información citada subraya un dato de alcance para España: un estudio citado por el medio indica que el 35 % de las instalaciones fotovoltaicas europeas expuestas a ataques cibernéticos se encuentran en territorio español. Esa concentración aumenta la necesidad de definir con rapidez qué plantas deben integrarse en el régimen de protección reforzada que la Unión Europea estableció para infraestructuras cuya interrupción tendría efectos graves en la sociedad y la economía.
En la práctica
- La directiva comunitaria sobre infraestructuras críticas incluye centrales eléctricas, entre ellas parques fotovoltaicos y eólicos, como responsables de servicios esenciales.
- El Gobierno español debía identificar en julio de 2026 las entidades y plantas que deben ser declaradas infraestructuras críticas; ese plazo ha pasado sin la identificación completa.
- Un estudio citado sitúa en España el 35 % de las plantas fotovoltaicas europeas expuestas a riesgos de ciberataques.
- Incidentes recientes que afectan a servicios críticos —fallos en actualizaciones de software y un ataque a refrigeración industrial en Francia— ejemplifican los impactos que persisten en la práctica.